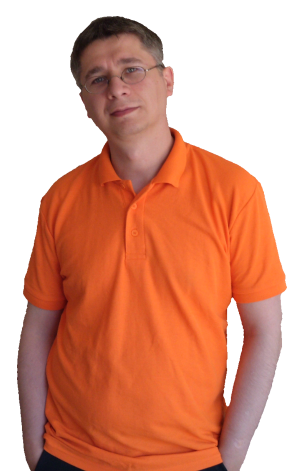
Web-Visitenkarte von Marcus Orthbandt

Start Haushaltsbuch Post History ETF-Liste Intraday Signalliste Geo jitsi Div Anmelden
Marcus Orthbandt

Nachricht an Marcus Orthbandt schreiben

Nachricht schreiben (Kontaktdaten nicht vergessen!)


An die Head-Hunter:
Ich habe aktuell kein Interesse an Jobangeboten!

Countdown
Interessen
Likes & Hobbys
Daily-Job
Beruflicher Werdegang
bis 2004 Schulische Ausbildungen
  • Schulabschluss mittlere Reife (Berlin)
  • Fachabitur (Abendschule, Nebenberuflich in Stuttgart)
1996-2009 Deutsche Telekom AG / T-Systems
  • Ausbildung als Kommunikationselektroniker,
    Fachrichtung Telekommunikation (Telekom, Berlin)
  • Senior-Systemspezialist IT-Security (7 Jahre, Stuttgart)
    Planung, Aufbau und Betreuung von IT-Sicherheitslösungen
  • Weiterbildung als Vertriebsassistent für den Fachvertrieb IT (Stuttgart)
  • Vertriebsassistent im Fachvertrieb IT (Karlsruhe)
2009-2024 Selbstständig mit bis zu 15 Mitarbeitern als PC-Service
Einzelunternehmen, wurde zum Januar 2025 in die mastro-IT GmbH überführt.
Kunden: Privatkunden und Unternehmen bis ca. 50 Mitarbeiter
- 2009-2012 PC Service Pforzheim
- 2012-2024 PC-vor-Ort Rutesheim
seit 2025 Angestellter im PC-Service bei der mastro IT GmbH
Die "mastro IT GmbH" ist der Zusammenschluss unserer beiden Firmen "PC-vor-Ort Rutesheim Marcus Orthbandt" und "PC-Service Pforzheim Nadja Orthbandt".
Softwareentwicklungen
1985-2000 Als Kind und Jugendlicher
  • Eigene kleine Spiele und Tools für Commodore, ZX-Spektrum, Windows 3.1 und Robotron KC85 mit den Programmiersprachen BASIC und Delphi
  • Eigene Webseite mit MS Frontpage, HTML, JavaApplet und CSS
2000 Erste Kundenauftrag für Softwareentwicklung
2002-2008 Zentrales Security-Reporting von Multi-Produkt-Sicherheitslösungen
Platform für das zentrale auswerten von Firewalls und Virenscannern.
Über 100 T-System-Firmenkunden unter anderem die Daimler Chrysler AG, Staatsministerien und poltitische Parteien.
2008-2012 Programmierung von statischen Kunden-Webseiten
Kundenberatung, Umsetzung mit dem mastro-CMS und SEO-Optimierung.
Circa 50 realisierte Kundenprojekte.
2009 Auktionsplattform für Auto-Händler
Mein Kunde war Betreiber der Plattform, bei dem circa 50 angeschlossene Autohändler sich gegenseitig Ihre Bestandsfahrzeuge verkauft haben.
seit 2003 Eigene Webtools und Webseiten
z.B. Google-SEO-Ranking-Tools, Aktienverwaltungen, Google-Ads-Webseiten, Kalkulationswerkzeuge, Webcrawler, eigene Firmenwebeiten, diverse kleine Onlinespiele und diese Web-Visitenkarte
seit 2008 CMS-System "mastro-cms"
Einfaches High-Performance CMS-System mit WYSIWYG-Editoren.
seit 2008 Webbasierte Warenwirtschaft
Hauptfunktionen: Artikelverwaltung, Kundenverwaltung, Auftragsverwaltung, Seriennummernverwaltung, Terminplanung, Artikelimport, Wareneinkauf, Arbeitszeitdokumentation, Produktionsplanung (Maschinenbau), Wissensdatenbank
Kunden: 5 Kundeninstallationen und wir selbst.
seit 2016 Linux-Software
Entwicklung von Anwendungen für unsere hauseigene Linux-Installation die wir bei unseren Kunden einsetzen.

Wo kommt der Name "Orthbandt" her?
Das "Ortband" kommt aus dem Mittelalter. Damals trugen Ritter das Schwert am Gürtel in einer Lederscheide. Damit das Schwert beim einstecken die Scheide beschädigt wird die Spitze der Scheide durch ein Metallbeschlag geschützt. Dieser Metallbeschlag ist das Ortband. Häufig wurden diese aufwendig verziert.
Das Ortband wird auch Ortblech genannt. Mehr Informationen auf Wikipedia.

Die besondere Schreibweise meines Familiennamens "Orthbandt" ist einzigartig. Alle Orthbandt's auf der Welt sind nachweislich miteinander Verwandt oder angeheiratet. Ein Ahnenforscher der in den 90igern bei uns war konnte unseren Stammbaum bis ins 15 Jahrhundert in das südliche Brandenburg zurückverfolgen.

Wir wissen von Verwandten die in den USA, Australien und in Finnland leben. In Deutschland sind mir Verwandte in Berlin, Hessen, Niedersachsen und im Ruhrpott bekannt. Wenn Sie auch Orthbandt heißen, freue ich mich wenn Sie mich über mein Kontaktformular oder Facebook kontaktieren.

VLC: Mehrere Schwachstellen ermöglichen nicht spezifizierten Angriff

Es existieren mehrere Schwachstellen in VLC, die zum aktuellen Zeitpunkt nicht im Detail beschrieben und veröffentlicht wurden. Ein Angreifer kann diese Schwachstellen ausnutzen, um nicht näher spezifizierte Auswirkungen zu verursachen.

GIMP: Schwachstelle ermöglicht Codeausführung und Denial of Service

Ein Angreifer kann eine Schwachstelle in GIMP ausnutzen, um Schadcode auszuführen und um einen Programmabsturz herbeizuführen. Zur Ausnutzung genügt es, eine bösartig gestaltete Bilddatei in GIMP zu öffnen

Google Chrome / Microsoft Edge: Mehrere Schwachstellen

In Google Chrome existieren mehrere Schwachstellen. Ein Angreifer kann diese Schwachstellen ausnutzen, um Schadcode auszuführen, Sicherheitsmaßnahmen zu umgehen, sensible Informationen offenzulegen, Daten zu modifizieren, Opfer zu täuschen oder einen Systemabsturz zu erzeugen. Für die erfolgreiche Ausnutzung einiger dieser Schwachstellen sind möglicherweise bestimmte Berechtigungen, spezifische Bedingungen oder Benutzerinteraktionen erforderlich, wie beispielsweise das Öffnen einer schädlichen Webseite, App oder Datei.

GIMP: Mehrere Schwachstellen

Ein Angreifer kann mehrere Schwachstellen in GIMP ausnutzen, um beliebigen Programmcode auszuführen, um einen Denial of Service Angriff durchzuführen, und um Informationen offenzulegen.

Microsoft Outlook: Schwachstelle ermöglicht Codeausführung

Ein Angreifer kann eine Schwachstelle in Microsoft Outlook ausnutzen, um beliebigen Programmcode auszuführen. Zur Ausnutzung genügt es, eine z.B. per E-Mail empfangene, bösartig gestaltete Office Datei zu öffnen.

WordPress: Schwachstelle ermöglicht Codeausführung

Ein entfernter, anonymer Angreifer kann eine Schwachstelle in WordPress ausnutzen, um Schadcode auszuführen. Die Ausnutzung erfordert bestimmte Konfigurationen und Dateien auf dem Server.

Foxit PDF Reader und Foxit PDF Editor: Mehrere Schwachstellen

In Foxit PDF Reader und Foxit PDF Editor existieren mehrere Schwachstellen. Ein Angreifer kann diese Schwachstellen ausnutzen, um Schadcode auszuführen, Berechtigungen zu erweitern, sensible Informationen offenzulegen, Sicherheitsmaßnahmen zu umgehen und Daten zu manipulieren. Um einige dieser Schwachstellen erfolgreich auszunutzen, sind eine bestimmte Berechtigungsstufe, bestimmte Bedingungen oder eine Benutzerinteraktion erforderlich, z. B. das Öffnen einer schädlichen Datei.

LibreOffice: Mehrere Schwachstellen

In LibreOffice existieren mehrere Schwachstellen. Ein Angreifer kann diese Schwachstellen ausnutzen, um einen Systemabsturz zu verursachen, Daten zu manipulieren oder Informationen offenzulegen. Für eine erfolgreiche Ausnutzung ist eine Benutzerinteraktion erforderlich, beispielsweise das Öffnen eines Dokuments mit einem manipulierten Link.

Ubiquiti UniFi Gateways: Mehrere Schwachstellen ermöglichen Denial of Service

In Ubiquiti UniFi-Gateway-Geräten bestehen mehrere Schwachstellen. Ein entfernter, anonymer Angreifer kann diese Schwachstellen ausnutzen, um einen Systemabsturz zu erzeugen.

Adobe Creative Cloud Applikationen: Mehrere Schwachstellen

In Adobe Creative Cloud InDesign, Bridge, Premiere and Substance 3D Modeler existieren mehrere Schwachstellen. Ein Angreifer kann diese Schwachstellen ausnutzen, um einen Systemabsturz zu erzeugen, Schadcode auszuführen, Sicherheitsmaßnahmen zu umgehen oder vertrauliche Daten offenzulegen. Für die erfolgreiche Ausnutzung einiger dieser Schwachstellen ist Benutzerinteraktion erforderlich, z. B. das Öffnen einer schädlichen Datei.

WordPress: Mehrere Schwachstellen

In WordPress existieren mehrere Schwachstellen. Ein Angreifer kann diese ausnutzen, um Sicherheitsmaßnahmen zu umgehen, Cross-Site-Scripting-Angriffe durchzuführen oder Daten zu manipulieren und offenzulegen. Eine als „Click2Shell“ bezeichnete Schwachstelle ermöglicht es Angreifern, einen angemeldeten Administrator dazu zu zwingen, ein vom Angreifer ausgewähltes WordPress.org-Theme zu installieren, und sie kann mit einer separaten Schwachstelle im Theme kombiniert werden, um Schadcode auf dem Server auszuführen.